Técnica de suplantación de identidad (phishing),
especialmente a través de correo electrónico.
Es una de las modalidades más comunes entres
los ciberdelincuentes para obtener datos personales.
Técnica de suplantación de identidad (phishing),
especialmente a través de correo electrónico.
Es una de las modalidades más comunes entres
los ciberdelincuentes para obtener datos personales.
Se caracteriza por encubrir la
dirección de correo electrónico original
del atacante por el de la víctima indirecta,
que puede ser un proveedor de servicios,
una empresa determinada o un usuario.
Se caracteriza por encubrir la
dirección de correo electrónico original
del atacante por el de la víctima indirecta,
que puede ser un proveedor de servicios,
una empresa determinada o un usuario.
Un tercero se hace pasar por alguien
en el que nosotros podemos confiar cambiando
la dirección del remitente y el asunto para que
parezca real, para obtener un beneficio.
Un tercero se hace pasar por alguien
en el que nosotros podemos confiar cambiando
la dirección del remitente y el asunto para que
parezca real, para obtener un beneficio.
Al hacer clic en los enlaces o documentos
que se adjuntan en el correo, se abren
archivos que pueden contener malwares,
que pueden enviar datos delicados e incluso
realizar transferencias de dinero.
Al hacer clic en los enlaces o documentos
que se adjuntan en el correo, se abren
archivos que pueden contener malwares,
que pueden enviar datos delicados e incluso
realizar transferencias de dinero.
Se debe tener en cuenta (entre otros):
- Comprobar el remitente del correo
- No hacer clic en enlaces que nos pidan autenticación
- Consultar si son fuentes oficiales o de confianza
- Bloquear usuarios sospechosos
- No compartir información personal
Se debe tener en cuenta (entre otros):
- Comprobar el remitente del correo
- No hacer clic en enlaces que nos pidan autenticación
- Consultar si son fuentes oficiales o de confianza
- Bloquear usuarios sospechosos
- No compartir información personal
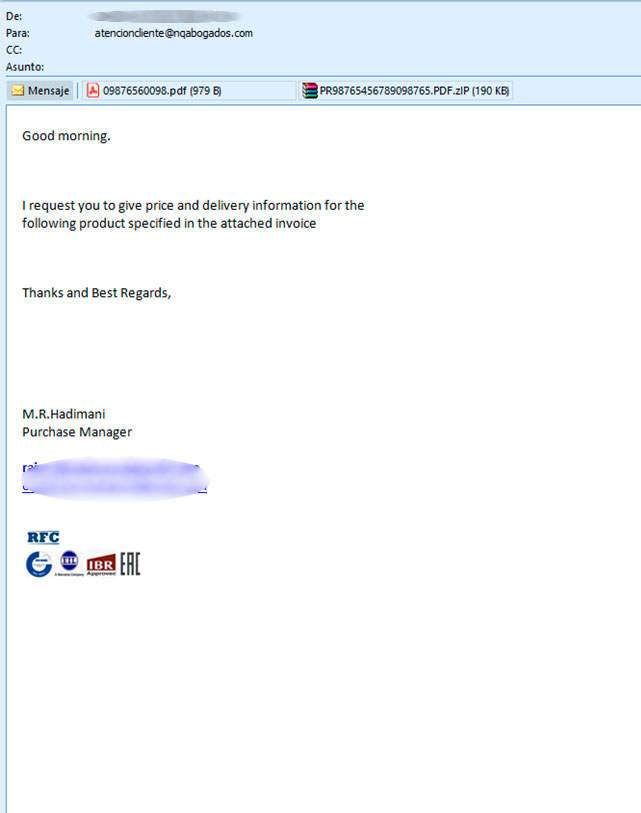
Técnica de suplantación de identidad (phishing),
especialmente a través de correo electrónico.
Es una de las modalidades más comunes entres
los ciberdelincuentes para obtener datos personales.
Se caracteriza por encubrir la
dirección de correo electrónico original
del atacante por el de la víctima indirecta,
que puede ser un proveedor de servicios,
una empresa determinada o un usuario.
Un tercero se hace pasar por alguien
en el que nosotros podemos confiar cambiando
la dirección del remitente y el asunto para que
parezca real, para obtener un beneficio.
Al hacer clic en los enlaces o documentos
que se adjuntan en el correo, se abren
archivos que pueden contener malwares,
que pueden enviar datos delicados e incluso
realizar transferencias de dinero.
Se debe tener en cuenta (entre otros):
- Comprobar el remitente del correo
- No hacer clic en enlaces que nos pidan autenticación
- Consultar si son fuentes oficiales o de confianza
- Bloquear usuarios sospechosos
- No compartir información personal
Técnica de suplantación de identidad (phishing),
especialmente a través de correo electrónico.
Es una de las modalidades más comunes entres
los ciberdelincuentes para obtener datos personales.
Técnica de suplantación de identidad (phishing),
especialmente a través de correo electrónico.
Es una de las modalidades más comunes entres
los ciberdelincuentes para obtener datos personales.
Se caracteriza por encubrir la
dirección de correo electrónico original
del atacante por el de la víctima indirecta,
que puede ser un proveedor de servicios,
una empresa determinada o un usuario.
Se caracteriza por encubrir la
dirección de correo electrónico original
del atacante por el de la víctima indirecta,
que puede ser un proveedor de servicios,
una empresa determinada o un usuario.
Un tercero se hace pasar por alguien
en el que nosotros podemos confiar cambiando
la dirección del remitente y el asunto para que
parezca real, para obtener un beneficio.
Un tercero se hace pasar por alguien
en el que nosotros podemos confiar cambiando
la dirección del remitente y el asunto para que
parezca real, para obtener un beneficio.
Al hacer clic en los enlaces o documentos
que se adjuntan en el correo, se abren
archivos que pueden contener malwares,
que pueden enviar datos delicados e incluso
realizar transferencias de dinero.
Al hacer clic en los enlaces o documentos
que se adjuntan en el correo, se abren
archivos que pueden contener malwares,
que pueden enviar datos delicados e incluso
realizar transferencias de dinero.
Se debe tener en cuenta (entre otros):
- Comprobar el remitente del correo
- No hacer clic en enlaces que nos pidan autenticación
- Consultar si son fuentes oficiales o de confianza
- Bloquear usuarios sospechosos
- No compartir información personal
Se debe tener en cuenta (entre otros):
- Comprobar el remitente del correo
- No hacer clic en enlaces que nos pidan autenticación
- Consultar si son fuentes oficiales o de confianza
- Bloquear usuarios sospechosos
- No compartir información personal
Técnica de suplantación de identidad (phishing),
especialmente a través de correo electrónico.
Es una de las modalidades más comunes entres
los ciberdelincuentes para obtener datos personales.
Se caracteriza por encubrir la
dirección de correo electrónico original
del atacante por el de la víctima indirecta,
que puede ser un proveedor de servicios,
una empresa determinada o un usuario.
Un tercero se hace pasar por alguien
en el que nosotros podemos confiar cambiando
la dirección del remitente y el asunto para que
parezca real, para obtener un beneficio.
Al hacer clic en los enlaces o documentos
que se adjuntan en el correo, se abren
archivos que pueden contener malwares,
que pueden enviar datos delicados e incluso
realizar transferencias de dinero.
Se debe tener en cuenta (entre otros):
- Comprobar el remitente del correo
- No hacer clic en enlaces que nos pidan autenticación
- Consultar si son fuentes oficiales o de confianza
- Bloquear usuarios sospechosos
- No compartir información personal
Prueba digital tras unciberdelito: cómo conservarla parapresentar una denuncia
Después de sufrir una estafa, un acceso ilícito u otro ciberdelito, los correos electrónicos, mensajes, archivos y dispositivos pueden aportar información importante para lainvestigación. Sin …
Ciberataques internos: responsabilidad penal de empleados y exempleados
Los incidentes informáticos no siempre proceden de personas externas. Un empleado o exempleado puede acceder sin autorización a los sistemas, copiar información confidencial o eliminar …
SIM swapping: qué hacer ante una duplicación fraudulenta de la tarjeta SIM
El SIM swapping es un fraude mediante el que un tercero toma el control de la línea telefónica de la víctima. Esto puede permitirle recibir …

CIBERATAQUES Y RESPONSABILIDAD CIVIL EMPRESARIAL: ¿QUIÉN PAGA LOS DAÑOS?
Con el presente glosario se quiere dar significado alguno de los términos empleados en el mundo de la ciberdelincuencia.
DEEPFAKE Y CLONACIÓN DE VOZ POR IA: CÓMO ACREDITAR Y DENUNCIAR ESTA ESTAFA
Con el presente glosario se quiere dar significado alguno de los términos empleados en el mundo de la ciberdelincuencia.
GLOSARIO DE DELITOS INFORMÁTICOS
Con el presente glosario se quiere dar significado alguno de los términos empleados en el mundo de la ciberdelincuencia.